Doanh nghiệp cần tăng tốc phòng thủ mạng trước thách thức từ AI và máy tính lượng tử
(Chinhphu.vn) - Trước sự gia tăng về tốc độ và mức độ tinh vi của các cuộc tấn công mạng trong kỷ nguyên trí tuệ nhân tạo (AI), các chuyên gia cho rằng, doanh nghiệp cần chuyển từ cách ứng phó bị động sang phòng thủ chủ động, tự động hóa có kiểm soát.
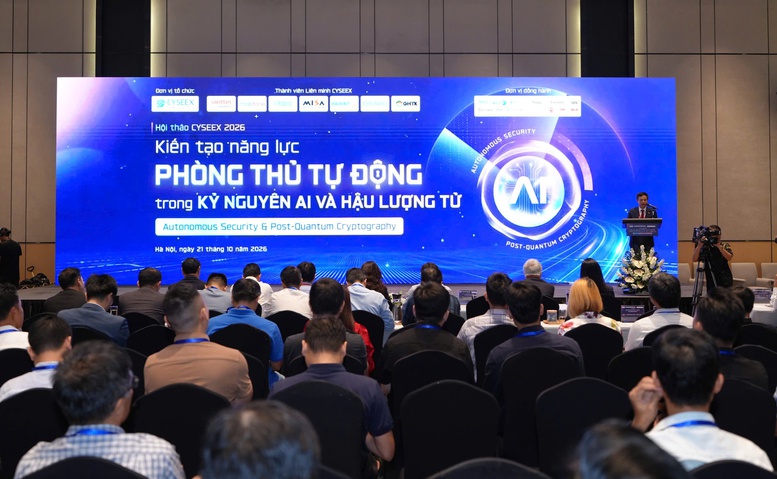
Toàn cảnh hội thảo - Ảnh: Chinhphu.vn
Đây là định hướng trọng tâm được Liên minh An toàn thông tin CYSEEX đưa ra tại hội thảo "Kiến tạo năng lực phòng thủ tự động trong kỷ nguyên AI và hậu lượng tử", tổ chức ngày 21/10, với mục tiêu nâng cao năng lực bảo vệ hệ thống và dữ liệu trước những rủi ro công nghệ mới.
Theo đó, các chuyên gia tại hội thảo đã tập trung thảo luận các giải pháp ứng dụng AI trong phòng thủ mạng và chuẩn bị chuyển đổi sang công nghệ mật mã có khả năng chống lại những nguy cơ từ máy tính lượng tử.
Phát hiện hơn 300 lỗ hổng, tăng tốc ứng dụng AI trong phòng thủ
Theo báo cáo tại hội thảo, trong 9 tháng đầu năm 2026, CYSEEX đã tổ chức 7 đợt diễn tập trên 14 hệ thống của các thành viên, qua đó phát hiện 307 lỗ hổng an ninh mạng.
Các hoạt động diễn tập được duy trì thường xuyên, giúp doanh nghiệp kiểm tra khả năng chống chịu của hệ thống trong điều kiện mô phỏng tấn công thực tế, đồng thời rèn luyện đội ngũ và hoàn thiện quy trình phát hiện, xử lý, phục hồi sau sự cố.
Đáng chú ý, số lỗ hổng thuộc nhóm đặc biệt nghiêm trọng có xu hướng giảm. Kết quả này cho thấy việc kiểm thử, rà soát và khắc phục định kỳ đang góp phần cải thiện mức độ an toàn của các hệ thống tham gia.
Trên cơ sở kinh nghiệm thực chiến, CYSEEX đã triển khai 18 tác nhân AI (AI Agent), chia thành ba nhóm hoạt động gồm phòng thủ hệ thống, mô phỏng tấn công và bảo mật trong quá trình phát triển phần mềm.
Các kết quả bước đầu cho thấy, việc ứng dụng AI giúp giảm 65-75% thời gian xử lý cảnh báo thủ công, nâng tỷ lệ phát hiện và ứng phó với các hình thức tấn công mới từ 50% lên 90%. Các tác nhân AI cũng hỗ trợ phát hiện hơn 120 lỗ hổng và rút ngắn đáng kể thời gian rà soát mã nguồn.
Những con số này cho thấy, AI có thể nâng cao hiệu suất của hoạt động an ninh mạng nếu được giao nhiệm vụ phù hợp, tích hợp đúng quy trình và đặt dưới sự giám sát của con người.
Ông Nguyễn Xuân Hoàng, Chủ tịch Liên minh An toàn thông tin CYSEEX, Giám đốc An ninh thông tin Tập đoàn MISA, nhận định khi AI giúp tìm lỗi nhanh hơn, lực lượng phòng thủ cũng phải phát hiện và khắc phục lỗ hổng nhanh hơn. Theo ông, vấn đề không chỉ nằm ở năng lực của AI mà còn ở cách tổ chức phòng thủ, giới hạn quyền truy cập và phối hợp hành động để ứng phó kịp thời.
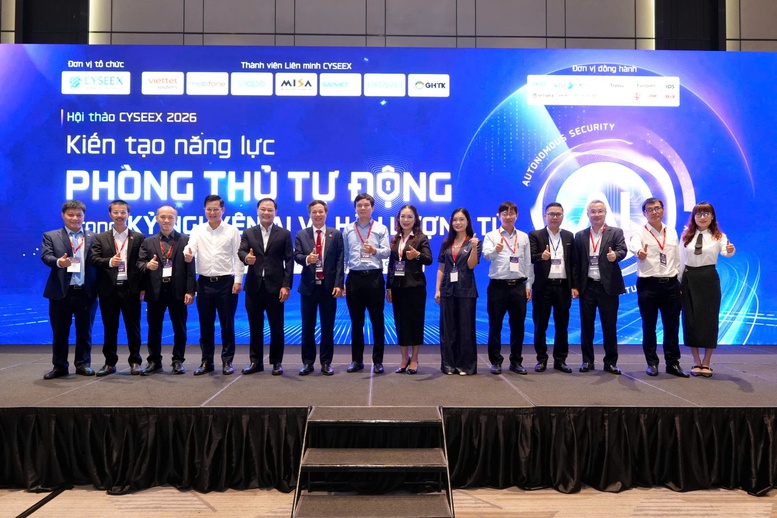
Các chuyên gia và đại biểu dự hội thảo - Ảnh: Chinhphu.vn
Đặt mục tiêu phòng thủ chủ động, chuẩn bị cho kỷ nguyên hậu lượng tử
Từ kết quả triển khai trong năm 2026, các thành viên CYSEEX công bố khẩu hiệu hành động năm 2027 là "AI tự chủ - Phòng thủ chủ động - An toàn lượng tử". Chủ đề này được xác định nhằm tăng cường năng lực bảo vệ hệ thống trước các mối đe dọa ngày càng phức tạp.
Theo kế hoạch, Liên minh sẽ tiếp tục mở rộng ứng dụng AI Agent theo nguyên tắc tự động hóa có kiểm soát. Các hành động của hệ thống AI cần được giám sát, truy vết; những quyết định có mức độ rủi ro cao vẫn phải do con người phê duyệt.
Song song với đó, CYSEEX duy trì diễn tập tấn công - phòng thủ, ứng cứu sự cố, phòng chống lừa đảo trực tuyến và thúc đẩy thử nghiệm mật mã hậu lượng tử trên các hệ thống phù hợp.
Đối với quá trình chuyển đổi hậu lượng tử, chuyên gia an ninh mạng Vũ Ngọc Sơn đề xuất, doanh nghiệp Việt Nam cần xây dựng lộ trình cụ thể, bắt đầu từ việc kiểm kê các thuật toán mã hóa và chứng thư số đang sử dụng, xác định những dữ liệu cần được bảo vệ trong dài hạn, đồng thời đánh giá mức độ sẵn sàng của hệ thống.
Doanh nghiệp cũng cần thiết kế khả năng thay đổi thuật toán mã hóa linh hoạt, thử nghiệm mô hình kết hợp giữa công nghệ hiện tại và công nghệ mới, yêu cầu nhà cung cấp cam kết lộ trình chuyển đổi. Kế hoạch triển khai cần xác định rõ các mốc thời gian, ngân sách và cá nhân chịu trách nhiệm.
Đây là yêu cầu đáng lưu ý bởi quá trình chuyển đổi mật mã hậu lượng tử có thể kéo dài nhiều năm, tác động đến hệ thống, thiết bị, kết nối và chuỗi cung ứng công nghệ. Việc chuẩn bị sớm sẽ giúp doanh nghiệp chủ động hơn trước nguy cơ các phương thức mã hóa hiện nay không còn đủ khả năng bảo vệ dữ liệu trong tương lai.
Ở khía cạnh ứng dụng AI, ông Phạm Trung Thành, chuyên gia tư vấn bảo mật tại Công ty NCS, nhấn mạnh doanh nghiệp cần chuẩn bị đầy đủ dữ liệu, tài sản, quyền hạn và trách nhiệm trước khi mở rộng tự động hóa.
Theo đó, hiệu quả phòng thủ không chỉ phụ thuộc vào công nghệ mà còn đòi hỏi cơ chế quản trị rõ ràng, bảo đảm các hệ thống AI hoạt động trong phạm vi được kiểm soát.
Thành lập năm 2022, CYSEEX hiện có 7 thành viên gồm MISA, Viettel, Bảo Việt, BRAVO, Sapo, MobiFone và Giao Hàng Tiết Kiệm. Liên minh hoạt động trên nguyên tắc tự nguyện, phối hợp thực chất và tự chủ nguồn lực, tập trung vào diễn tập thực chiến, chia sẻ kinh nghiệm, cảnh báo mối đe dọa và nâng cao năng lực ứng phó sự cố.
Thông qua định hướng hành động năm 2027, CYSEEX hướng tới chuyển hóa kinh nghiệm của từng thành viên thành năng lực phòng thủ chung, hỗ trợ doanh nghiệp Việt Nam chủ động bảo vệ hệ thống, dữ liệu và thích ứng trước những thay đổi nhanh chóng của công nghệ.
HM